
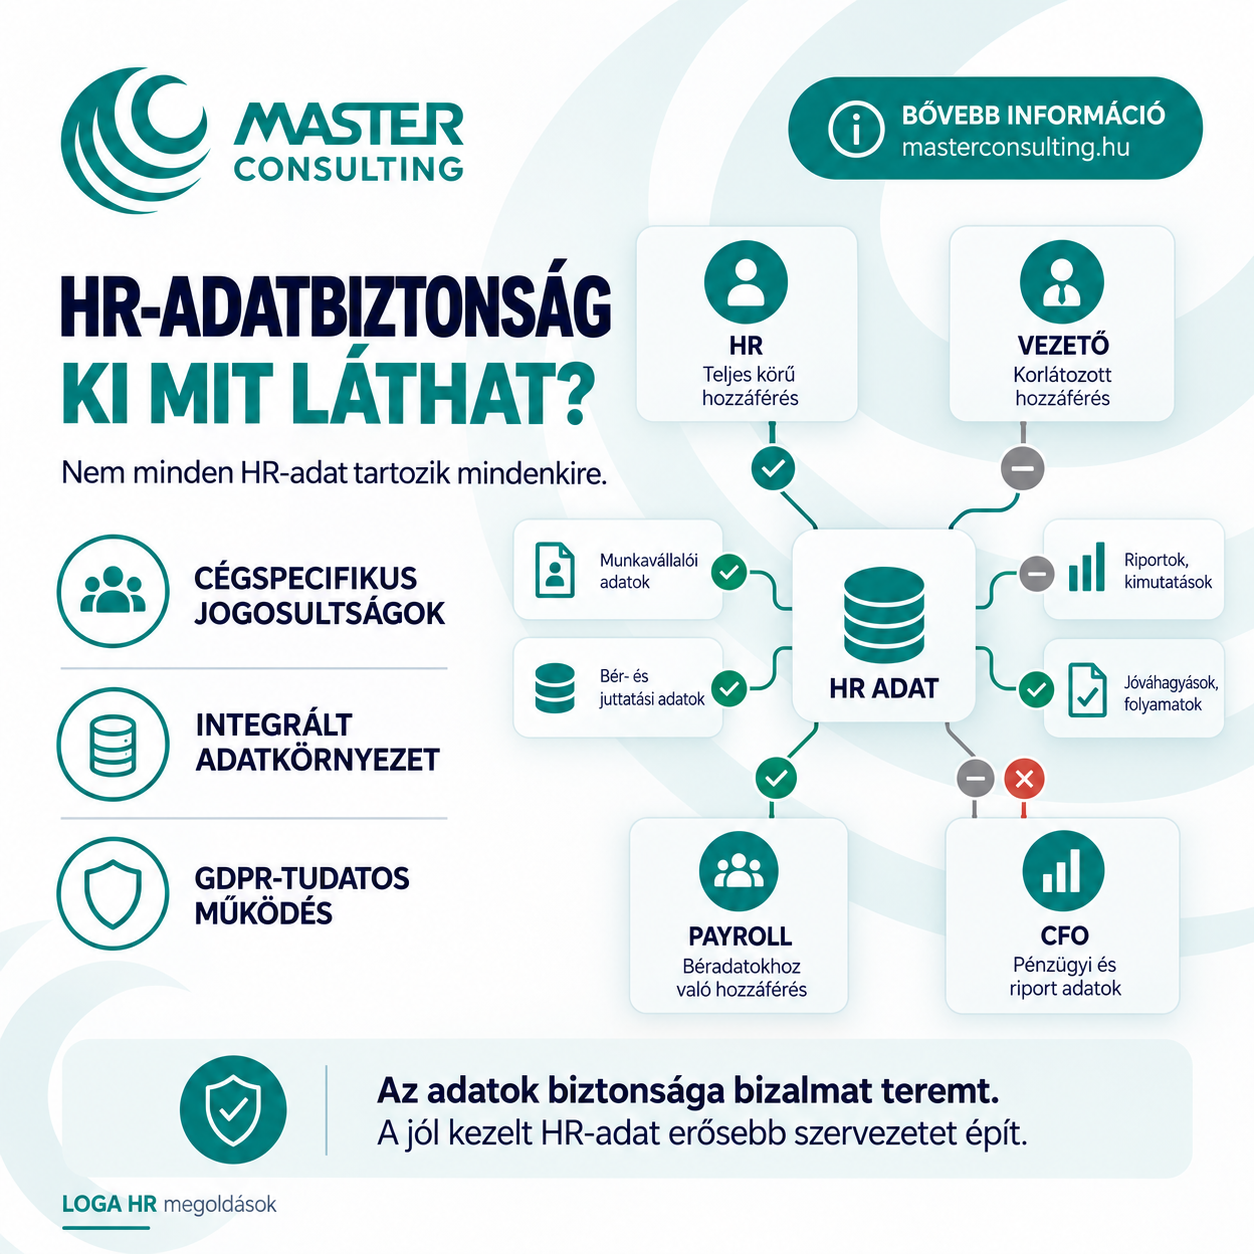
A HR-rendszerek a vállalat legérzékenyebb adatainak jelentős részét kezelik. Személyes adatok, munkaszerződések, bérek, bankszámlaadatok, távollétek, teljesítményinformációk, kompetenciaértékelések és számos olyan dokumentum található bennük, amelyekhez a szervezeten belül sem férhet hozzá bárki.
Mégis, amikor HR-adatbiztonságról beszélünk, a diskurzus gyakran gyorsan technológiai irányba fordul. Hol van a szerver? Felhőben működik-e a rendszer? Van-e megfelelő informatikai védelem? Készül-e biztonsági mentés?
Ezek természetesen alapvető kérdések, de önmagukban nem adnak teljes képet.
A HR-adatbiztonság egyik legfontosabb kockázata ugyanis sokszor nem az, hogy valaki kívülről feltöri a rendszert, hanem az, hogy a vállalaton belül nem megfelelő ember fér hozzá nem megfelelő adathoz, vagy egy korábban jogos hozzáférés túl sokáig marad aktív.
Egy korszerű HR-rendszer biztonságát ezért nemcsak technológiai infrastruktúrával kell mérni. Ugyanilyen fontos a jogosultsági modell, az adatstruktúra, a folyamatok, a dolgozói hozzáférések és az, hogy a szervezet mennyire tudatosan kezeli a teljes munkavállalói életciklus során keletkező információkat.
A valódi cél nem egyszerűen az, hogy „biztonságban legyenek az adatok”. Azt kell biztosítani, hogy a megfelelő adat a megfelelő ember számára, a megfelelő időben és a megfelelő jogosultsággal legyen elérhető.
A HR-adat különleges üzleti kockázat
Egy vállalat számos érzékeny információt kezel: pénzügyi adatokat, üzleti terveket, ügyfélinformációkat vagy szerződéseket. A HR-adatok különlegessége abban áll, hogy közvetlenül természetes személyekhez kapcsolódnak.
Egy béradat például egyszerre személyes adat, munkavállalói bizalmi kérdés és vállalati kompenzációs információ.
Egy teljesítményértékelés nem pusztán egy dokumentum. Befolyásolhatja az adott munkatárs előmenetelét és megítélését.
Egy egészségügyi vagy távolléti információ pedig még érzékenyebb adatkezelési helyzetet teremthet.
Ezért a HR-rendszernél nem működik a „minél több adat legyen elérhető minél több vezető számára” logika.
Az adatvezérelt HR célja nem az, hogy mindenki mindent lásson.
Hanem az, hogy minden vezető hozzáférjen ahhoz, amire a saját döntési felelősségéhez szüksége van – és ne férjen hozzá ahhoz, amire nincs.
A jogosultságkezelés valójában szervezeti modell
A jogosultságokat sok esetben technikai beállításként kezeljük.
Létrehozunk egy felhasználót, kiválasztjuk, milyen rendszerfunkciókhoz fér hozzá, majd továbbmegyünk.
Egy nagyobb szervezetben azonban a jogosultságkezelés ennél jóval összetettebb.
Más információra van szüksége egy:
- HR-generalistának,
- bérszámfejtőnek,
- középvezetőnek,
- HR business partnernek,
- pénzügyi vezetőnek,
- ügyvezetőnek,
- rendszergazdának,
- külső payroll szolgáltatónak.
Ráadásul nemcsak a funkció tér el, hanem a szervezeti hatókör is.
Egy területvezetőnek lehet, hogy jogosan szüksége van saját csapata távolléti vagy bizonyos HR-adataira, de ettől még nem kell látnia más szervezeti egységek munkavállalói információit.
A bérszámfejtő számára a bér- és jogviszonyadat kritikus, egy operatív vezetőnek ugyanakkor csak korlátozott kompenzációs információra lehet szüksége.
Ezért a megfelelő jogosultsági modellnek a vállalat tényleges szervezeti működését kell követnie.
A LOGA dokumentációja cégspecifikusan kialakítható jogosultsági rendszert ír le, vagyis a hozzáférési modell nem kizárólag általános felhasználói szerepkörökre építhető, hanem a szervezet saját működéséhez igazítható.
Ez az adatbiztonság egyik legfontosabb gyakorlati alapja.
A „csak most kell neki” jogosultságokból lesznek a későbbi kockázatok
A hozzáférési probléma sokszor nem rossz szándékból keletkezik.
Egy kolléga ideiglenesen átvesz egy feladatot, ezért további jogosultságot kap. Projekt indul, ezért hozzáférést biztosítanak neki egy új adatkörhöz. Valaki másik pozícióba kerül, de a régi hozzáférései is megmaradnak.
Egyenként minden döntés érthető.
Évek alatt azonban kialakulhat egy olyan jogosultsági struktúra, amely már nem tükrözi pontosan a munkaköröket.
Ez különösen fontos HR-adatoknál.
Érdemes ezért a jogosultságot nem egyszeri IT-beállításként, hanem életciklusként kezelni:
belépés → munkakörváltozás → ideiglenes helyettesítés → szervezeti változás → kilépés.
Minden pontnál változhat, hogy az adott munkavállalónak milyen adathoz kell hozzáférnie.
Az offboarding ebből a szempontból különösen kritikus. Nem elég, hogy valaki már nem tud belépni a vállalati e-mailbe; minden olyan HR-, payroll- és dokumentumkezelési hozzáférést is le kell zárni, amely a munkaviszonyához kapcsolódott.
Az integráció biztonsági kérdés is
Az integrált HR-rendszerekről általában hatékonysági szempontból beszélünk.
Kevesebb adatduplikáció.
Kevesebb manuális export.
Kevesebb Excel.
Gyorsabb riport.
Van azonban egy másik előny is: kevesebb különálló adatkapcsolatot kell biztonságosan működtetni.
Ha egy vállalat külön HR-rendszert, munkaidő-rendszert, payrollt, dokumentumtárat és riporting megoldást használ, az információ folyamatosan mozog közöttük.
Exportfájl készül.
Import történik.
Adatot küldenek.
Másolat keletkezik.
Excel kerül e-mail mellékletbe.
Minden új adatpéldány egy újabb hely, ahol kontrollálni kell, ki fér hozzá.
A LOGA integrált működésében a modulok egy adatbázist használnak, és a munkavállalói adatok real-time módon érhetők el a HR, a bér és az időgazdálkodás különböző területei között. A rendszer dokumentációja kifejezetten azt emeli ki, hogy a modulok összekapcsolásához nincs szükség külön interfészekre az integrált környezeten belül.
Ez nem jelenti azt, hogy az integrált rendszer önmagában minden adatbiztonsági kockázatot megszüntet.
Azt viszont igen, hogy kevesebb párhuzamos adatállományt és manuális adatmozgatási folyamatot kell kontrollálni.
A real-time adatnál még fontosabb a real-time jogosultság
Korábban sokat beszéltünk arról, hogy a LOGA bértörzsadatokra épülve képes real-time működésre.
Ennek adatbiztonsági oldala is van.
Ha az adat aktuális, annak a hozzáférési állapotnak is aktuálisnak kell lennie.
Nincs értelme real-time vezetői információról beszélni, ha közben egy hónapokkal korábban pozíciót váltott munkatárs még mindig a korábbi szervezeti egység információit látja.
A digitális működés sebességével ezért a governance-nek is lépést kell tartania.
A munkakörváltozásnak nemcsak az állástervben vagy a payrollban kell megjelennie, hanem a hozzáférési struktúrát is követnie kell.
Minél integráltabb a HR-adatkörnyezet, annál fontosabb, hogy a jogosultsági modell is rendszerszinten legyen kialakítva.
A munkavállalónak is vannak adathozzáférési jogai
Az adatbiztonság nemcsak az adatok elrejtéséről szól.
A GDPR egyik fontos szemléleti eleme, hogy a munkavállaló saját személyes adatainak kezelése átlátható legyen, és bizonyos jogokat gyakorolni tudjon velük kapcsolatban.
A LOGA sajátadat-funkciója a rendszerben nyilvántartott személyes, tanfolyami, készség- és képességadatokat egy helyen teszi elérhetővé a munkavállaló számára. A dokumentáció szerint ezek az adatok a GDPR előírásainak megfelelően letölthető formátumban is hozzáférhetők, és a törvényi feltételek szerint a törlésük is biztosítható.
Ez érdekes egyensúlyt mutat.
Az adatbiztonság egyik oldala a hozzáférés korlátozása.
A másik oldala a jogos hozzáférés biztosítása.
A jó rendszer mindkettőt támogatja.
Dokumentumkezelés: az e-mail nem HR-archívum
A munkavállalói dokumentumok kezelése különösen nagy adatbiztonsági kihívást jelenthet, ha nincs központi rendszer.
Munkaszerződések, módosítások, igazolások, tanúsítványok vagy egyéb iratok könnyen szétszóródhatnak e-mailfiókokban, helyi mappákban, közös meghajtókon vagy akár papíralapú dossziékban.
Ebben az esetben már maga az a kérdés is nehezen válaszolható meg, hány példány létezik egy adott dokumentumból.
A LOGA elektronikus személyi dossziéja a rendszer által generált és egyéb elektronikusan rendelkezésre álló munkavállalói dokumentumok központi tárolását támogatja.
Egy központi dokumentumkezelési modell azért jelent előnyt, mert a hozzáférés szabályozható, és kevesebb szükség van arra, hogy érzékeny iratok e-mailben vagy lokális fájlokként mozogjanak a szervezetben.
A digitalizáció ezen a területen tehát nem egyszerűen „papírmentesség”.
Adatbiztonsági folyamatfejlesztés is.
A felhő önmagában nem biztonsági stratégia
A cloud HR-rendszerek kapcsán időről időre felmerül a kérdés, biztonságosabb-e a felhő, mint a saját szerver.
Erre nincs univerzális, egyetlen mondatos válasz.
A biztonságot nem önmagában az dönti el, hogy fizikailag hol fut a rendszer.
Fontosabb az infrastruktúra kialakítása, üzemeltetése, frissítése, hozzáférés-kezelése, auditálhatósága és az a szakmai háttér, amely a működést biztosítja.
A LOGA dokumentációja auditált alkalmazási környezetet említ, többek között ISO 27001 és ISAE 3402 keretrendszerekre hivatkozva, valamint folyamatos IT-szakmai támogatást és naprakész automatikus frissítéseket is felsorol a felhőszolgáltatás jellemzői között.
Ez enterprise környezetben fontos szempont.
A HR-rendszer ugyanis nem lehet olyan infrastruktúra, amelynek biztonságát kizárólag az határozza meg, hogy a vállalat éppen rendelkezik-e elegendő belső IT-kapacitással annak karbantartására.
Compliance és adatbiztonság nem ugyanaz
Ezt különösen fontos elválasztani.
Egy technológiailag biztonságos rendszer használható rossz adatkezelési folyamattal.
És egy megfelelően megírt adatvédelmi szabályzat sem tesz biztonságossá egy rosszul konfigurált rendszert.
A compliance a szervezet teljes működésének eredménye.
Ide tartozik például:
- milyen jogalappal kezeljük az adatot,
- meddig őrizzük meg,
- ki férhet hozzá,
- milyen célra használható,
- hogyan gyakorolhatja a munkavállaló a jogait,
- hogyan dokumentáljuk a folyamatot,
- mit teszünk incidens esetén.
A rendszer ezekhez technológiai támogatást ad.
De a felelősséget nem „veszi át” a vállalattól.
Ezért én kerülöm azt az egyszerű marketingmondatot, hogy egy HR-szoftver bevezetésével „megoldottuk a GDPR-t”.
Nem oldottuk meg.
Viszont olyan technológiai környezetet hozhatunk létre, amelyben lényegesen könnyebb következetesen végrehajtani a kialakított adatvédelmi folyamatokat.
A CFO-nak miért kell ezzel foglalkoznia?
Első látásra az HR-adatbiztonság a HR, IT és adatvédelmi szakértők területének tűnhet.
A CFO számára azonban több ponton is közvetlen üzleti jelentősége van.
A payroll-adatok pénzügyi információk.
Egy adatvédelmi vagy információbiztonsági incidens pénzügyi és reputációs következményekkel járhat.
A túl sok párhuzamos rendszer és manuális adatkapcsolat fenntartási költséget jelent.
Az auditálhatóság pedig közvetlenül érintheti a kontrollkörnyezet minőségét.
Egy integrált HR- és payroll-rendszer ezért pénzügyi governance szempontból is releváns.
Különösen akkor, amikor bértranszparencia, outsourcing vagy real-time vezetői reporting miatt egyre szélesebb körben használjuk a munkavállalói és béradatokat.
Minél értékesebb az adat üzletileg, annál fontosabb annak megfelelő kontrollja.
Az AI tovább emeli az adatgovernance jelentőségét
Az AI-val új kérdés jelenik meg.
Nemcsak azt kell meghatározni, hogy egy ember hozzáférhet-e egy adathoz, hanem azt is, hogy egy AI-rendszer milyen adatot használhat fel és milyen célra.
Ez különösen érzékeny HR-környezetben.
Béradatok, teljesítményinformációk, kompetenciák vagy munkavállalói visszajelzések esetében pontosan kell érteni, milyen adat kerül be egy AI-alapú elemzésbe, hogyan használják fel, és ki fér hozzá az eredményhez.
Ezért írtunk korábban arról is, hogy az AI-projektet nem magával az AI-val érdemes kezdeni.
Előbb rendezett adatstruktúrára, jogosultságokra és világos governance-re van szükség.
Csak ezután lesz érdemes intelligens elemzési réteget építeni rá.
Outsourcingnál még fontosabb a szerepek elválasztása
A payroll outsourcing tovább növeli a jogosultságkezelés jelentőségét.
Ebben a működési modellben külső szakértő is hozzáférhet bizonyos munkavállalói és béradatokhoz.
Ez teljesen legitim lehet a szolgáltatás teljesítéséhez, de pontosan kell definiálni:
milyen adathoz fér hozzá;
milyen műveletet végezhet;
mely folyamatok maradnak ügyféloldali jóváhagyás alatt;
hogyan történik az új hozzáférések kezelése;
mi történik szerződés- vagy szerepváltozásnál.
Az outsourcing tehát nemcsak SLA-, hanem adatgovernance-kérdés is.
Az integrált rendszer itt szintén előnyt adhat, mert a külső partner számára nem feltétlenül kell külön adatmásolatokat vagy Excel-állományokat létrehozni; kontrollált hozzáférés alakítható ki magához a szükséges folyamatkörnyezethez.
A legjobb adatbiztonsági rendszer sem ér sokat megfelelő folyamatfegyelem nélkül
Az emberi tényezőt nem lehet teljesen technológiával kiváltani.
Ha a munkavállalók érzékeny adatokat e-mailben továbbítanak, közös jelszavakat használnak, kontroll nélkül exportálnak adatokat vagy nem jelentik időben a jogosultsági változásokat, a legjobb HR-platform mellett is maradnak kockázatok.
Ezért az adatbiztonság szervezeti kultúra is.
A HR-nek, IT-nak és vezetésnek közösen kell kialakítania azokat a folyamatokat, amelyek meghatározzák:
ki kérhet hozzáférést;
ki engedélyezi;
milyen időközönként vizsgáljuk felül;
hogyan történik a kiléptetés;
milyen adatot lehet exportálni;
hol tárolhatók a dokumentumok.
A technológia ezeket a szabályokat képes végrehajthatóvá és skálázhatóvá tenni.
A HR-adatbiztonság végső soron bizalmi kérdés
A munkavállaló azért adja át a vállalatnak személyes adatai jelentős részét, mert azok szükségesek a munkaviszony működéséhez.
Joggal várja el, hogy ezeket megfelelően kezeljék.
És ez már nem csupán jogi kérdés.
Munkáltatói bizalom.
Egy szervezet hitelességéhez hozzátartozik, hogy a bérek, személyes dokumentumok és más érzékeny információk ne „keringjenek” ellenőrizetlen Excel-táblákban, közös mappákban és e-mailekben.
A modern HR-digitalizáció egyik legfontosabb eredménye ezért nem a látványos dashboard.
Hanem az a kevésbé látható infrastruktúra, amelyben az adatok egységesen, megfelelő jogosultság mellett és kontrollált folyamatokban kezelhetők.
És ahogy a HR egyre adatvezéreltebbé, real-time-abbá és AI-támogatottabbá válik, ennek a háttérnek a jelentősége csak növekedni fog.
CTA
Ha szeretné áttekinteni, hogyan kezelhetők vállalatánál egységesebb módon a HR-, dokumentum- és béradatok, és hogyan alakítható ki cégspecifikus jogosultsági struktúra egy integrált HR-platformon, kérjen szakmai LOGA-bemutatót a Master Consulting csapatától.
A LOGA felhőalapú környezete egy adatbázisban kapcsolja össze a HR-, payroll- és időgazdálkodási folyamatokat, támogatja a munkavállalói sajátadat-kezelést és a cégspecifikus jogosultságok kialakítását, miközben a Master Consulting a rendszer bevezetésében és vállalati folyamatokra szabásában is szakmai támogatást biztosít.